Le Hub · Le registre signé
Ce qui s’installe
est ce qui a été publié.
Le catalogue d’applications de votre Hub vient d’un registre. Avant de s’en servir, le Hub vérifie sa signature. Un catalogue altéré en route n’est pas pris.
À quoi ça sert
Le Hub s’installe chez vous, sur votre serveur. Son catalogue d’applications, lui, arrive de l’extérieur : c’est TheSocle qui publie les versions. Entre les deux, il y a Internet. Comment savoir que la liste reçue, les versions annoncées et les images désignées sont bien celles que l’éditeur a publiées, et pas une copie modifiée en chemin ?
Par une signature. Le registre signe son catalogue avec une clé privée que seul l’éditeur détient. Votre Hub vérifie cette signature avec la clé publique correspondante. Si elle ne correspond pas, la source est marquée en erreur et le catalogue n’est pas mis à jour.
Ce qu’on voit à l’écran
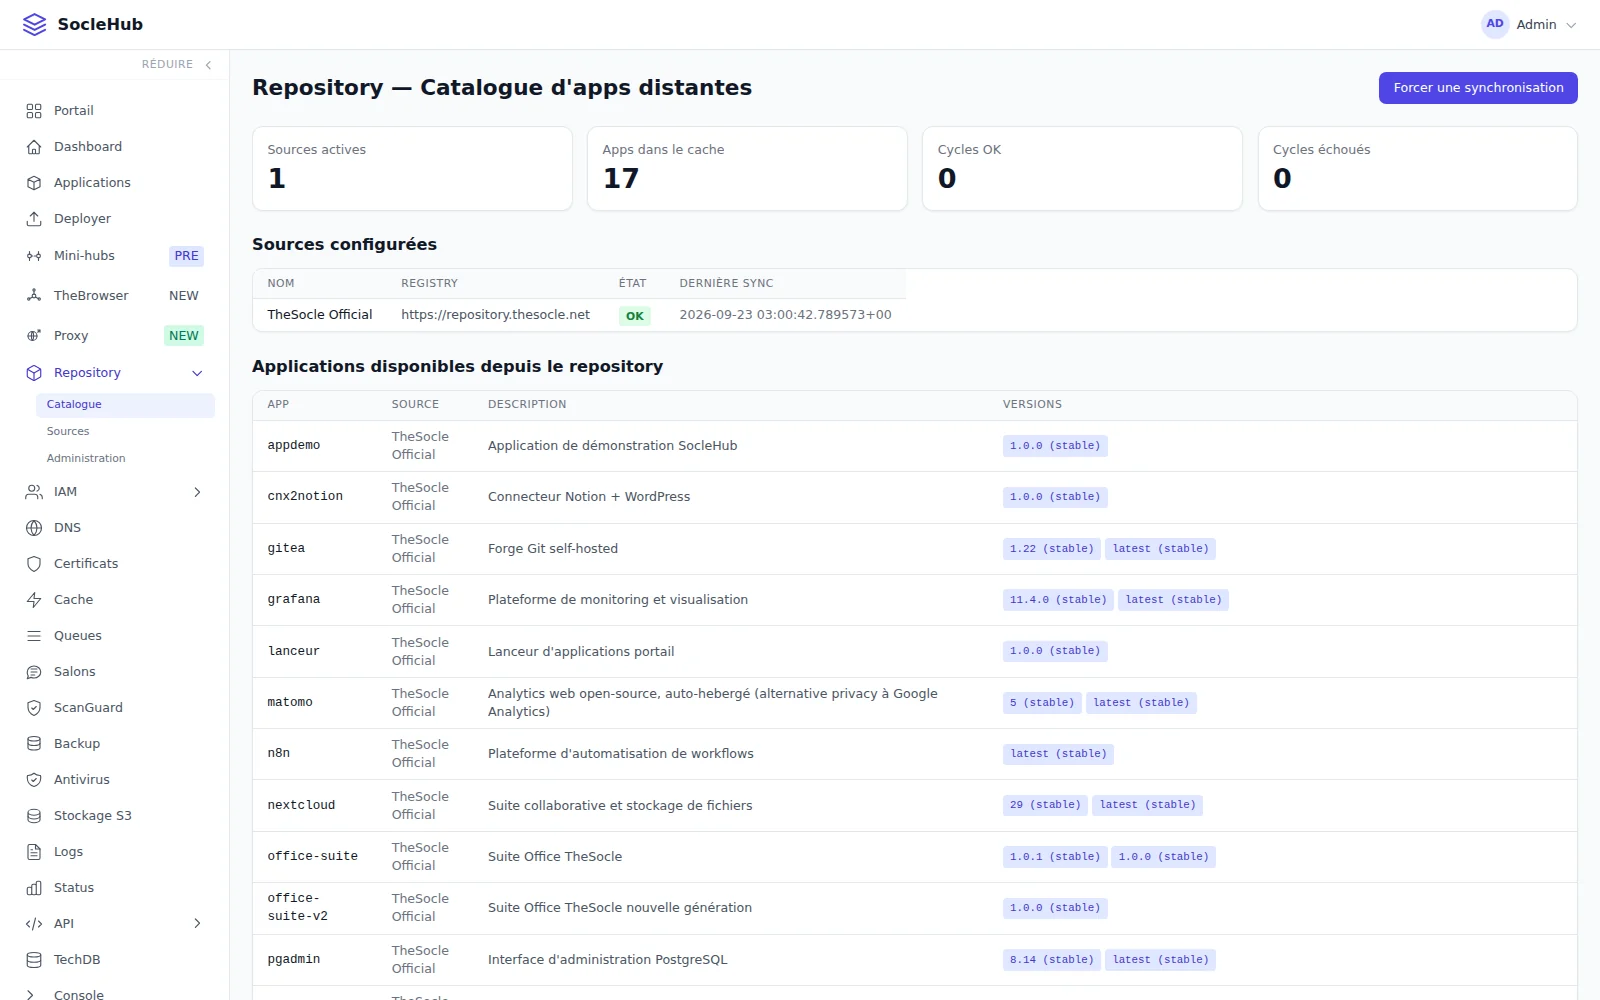
L’écran Repository — Catalogue d’apps distantes, relevé au 2026-09-23.
Quatre compteurs. Sources actives : 1 — le Hub suit un registre. Apps dans le cache : 17 — le catalogue vérifié compte dix-sept applications. Cycles OK : 0 et Cycles échoués : 0 : ces deux compteurs repartent de zéro à chaque démarrage du Hub. À zéro, ils disent seulement qu’aucun cycle n’a encore tourné depuis ; le repère fiable est la ligne suivante.
Sources configurées. Une ligne : « TheSocle Official », le registre
https://repository.thesocle.net, l’état OK en vert, et la dernière synchronisation, le 2026-09-23 à 03:00 (heure UTC).
Applications disponibles depuis le repository. Une ligne par application : son identifiant, sa source, sa description et ses versions, chacune marquée stable. On y lit par exemple
gitea en 1.22, grafana en 11.4.0, matomo en 5, nextcloud en 29, pgadmin en 8.14,
office-suite en 1.0.1 et 1.0.0. Certaines portent aussi une version latest.
Dans le menu, Repository se déplie en trois : Catalogue, Sources, Administration. En haut à droite, Forcer une synchronisation n’attend pas le prochain cycle.
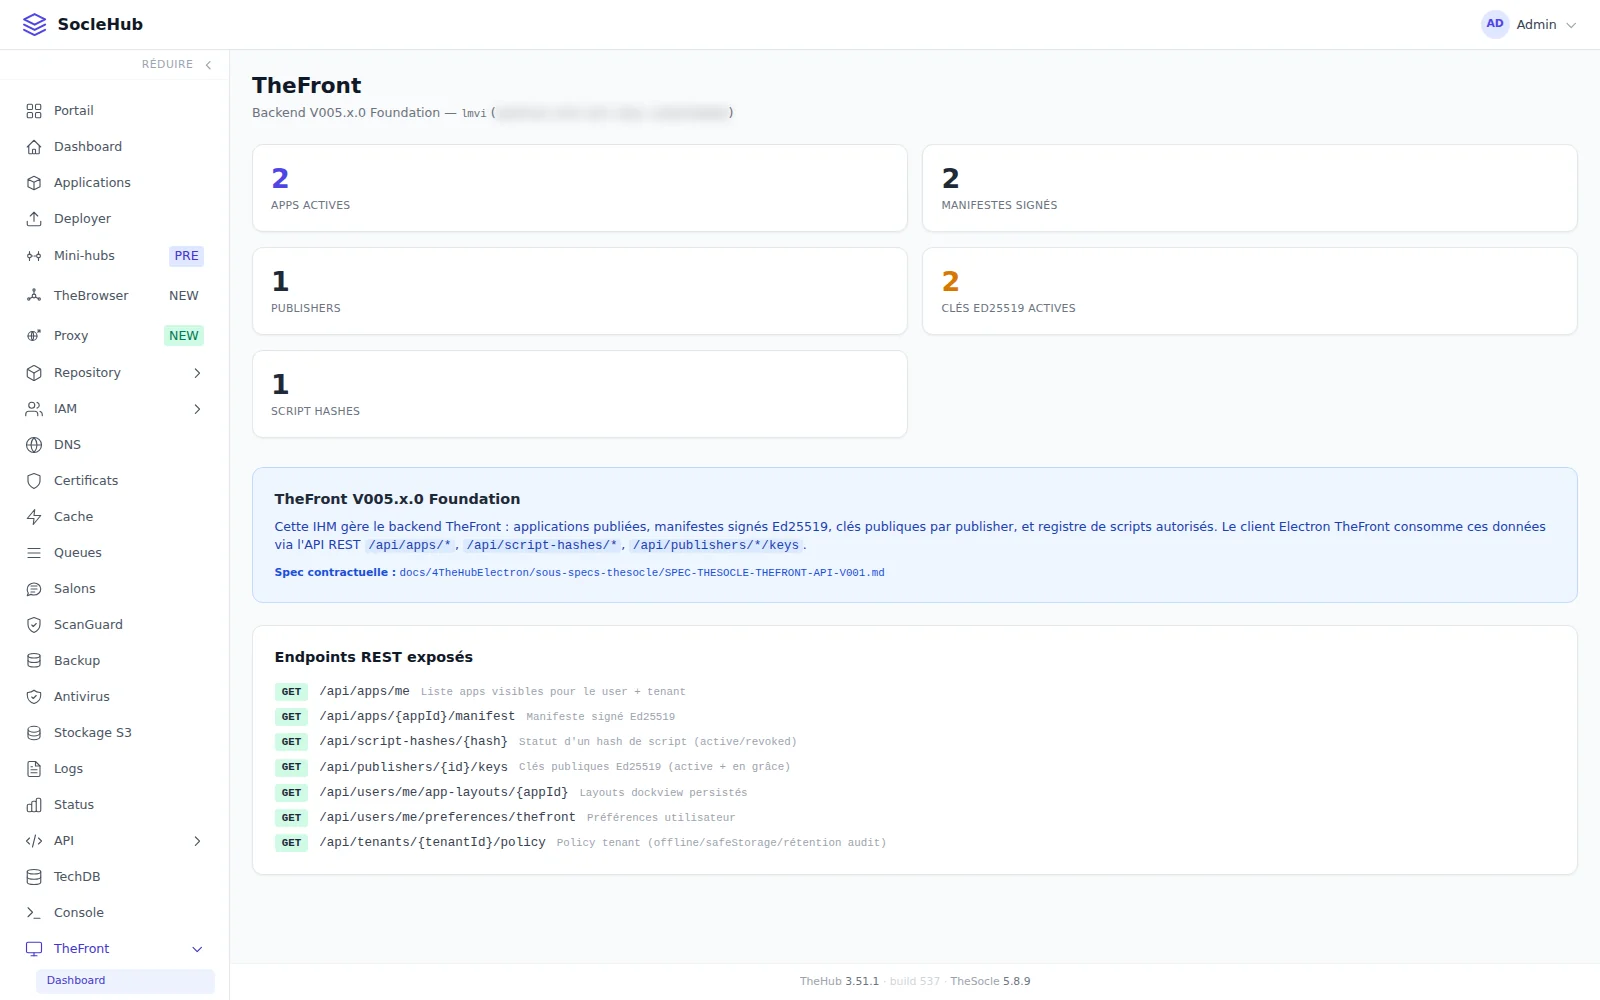
L’écran TheFront montre la même idée appliquée à un autre usage : le Hub sert de référence de confiance à TheFront, une application de bureau. Au 2026-09-23 : 2 apps actives, 2 manifestes signés, 1 publisher (un éditeur), 2 clés Ed25519 actives, 1 script hashes (une empreinte de script autorisé). L’encadré bleu résume le rôle de l’écran, et la liste « Endpoints REST exposés » donne les sept adresses en lecture que le client interroge : le manifeste signé d’une application, le statut d’une empreinte de script, les clés publiques d’un éditeur…
Comment on s’en sert
L’éditeur publie une version
TheSocle publie une nouvelle version dans le registre. Le manifeste du catalogue est régénéré et signé.
Votre Hub synchronise
Toutes les six heures, il télécharge le manifeste et sa signature, vérifie la signature, et range le catalogue vérifié. Le bouton Forcer une synchronisation fait la même chose tout de suite.
On installe depuis le catalogue
Le bouton + Installer propose les applications et les versions du catalogue vérifié, et seulement celles-là.
On surveille la source
L’état OK et l’heure de la dernière synchronisation disent que le catalogue est à jour. Une signature invalide passerait la source en erreur.
Sous le capot
| Client (votre Hub) | catalog_sync_worker — cycle de 6 h ; force_sync, get_sources, get_status |
| Catalogue | app_registry_worker — list_catalog, get_app_info, refresh_catalog ; le manifeste signé fait foi sur l’image et les étiquettes |
| Éditeur | repository_editor_worker — publish_version, regenerate_manifest, import_thirdparty_from_catalog, validate_thirdparty_images, get_access_log |
| Fichiers publiés | manifest.json, manifest.json.sig, publickey.pem |
| Vérification | Ed25519 ; en cas d’échec, la source est marquée signature_invalid et le cache n’est pas écrasé |
| Exclusions | les versions indisponibles et les applications dépréciées ne sont pas proposées |
| TheFront | /api/apps/me, /api/apps/{appId}/manifest, /api/script-hashes/{hash}, /api/publishers/{id}/keys… ; Ed25519 natif du JDK, période de grâce de 90 jours à la rotation d’une clé |
| Console | /hub/repository, /hub/thefront |
Une source en échec n’arrête pas les autres : chaque registre suivi est vérifié pour lui-même.
Les limites d’aujourd’hui
La signature protège le catalogue et ce qu’il désigne. Une archive déposée à la main par l’écran Déployer ne passe pas par le registre : c’est l’administrateur qui en répond.